 Cyberattacke?
Blog
Redguards erster Cyber Insight Day – mit knapp 200 Security Professionals
Oct 6, 2026 von Peter Monien

Spannend, praxisnah und wiederholungswürdig! So lautete das überwiegende Feedback zum Cyber Insight Day, was uns sehr gefreut hat. Dieses Jahr führten wir das Event zum ersten Mal durch und wählten den Schwerpunkt AI und Security. Neben Keynote und interessanten Gästen im Panel und der Case Study, durften wir unsere Gäste auch an diversen Informationsständen zu den Herausforderungen ihrer Unternehmen im Kontext Cyber Security beraten. Wir sind dankbar für viele bereichernde Gespräche und einen rundum gelungenen Anlass.
Das sagen unsere Gäste über den Cyber Insight Day:
«Mir hat am Cyber Insight Day besonders die gelungene Mischung aus spannenden Vorträgen und praxisnahen Hands-on-Einblicken gefallen. Besonders wertvoll war für mich die Zeit für Networking und Gespräche mit Fachpersonen aus verschiedensten Branchen.»

«Der Cyber Insight Day war spannend gestaltet, vor allem die Vorträge haben noch einmal verdeutlicht, wie schnell die Entwicklung im Bereich AI und Security voranschreitet. Auch zum Netzwerken war der Anlass sehr interessant, besonders mit CISOs und Entscheidungsträgern.»

«Am Apéro konnten sich Personen aus verschiedenen Bereichen ungezwungen und authentisch untereinander austauschen, was ich als sehr wertvoll empfand.»

Einblicke in unseren Cyber Insight Day 2026
Neue Dynamik bei Cyber-Risiken durch KI: Vier zentrale Erkenntnisse
Der Cyber Insight Day startete am 10. September 2026 um 14:45 Uhr im Zentrum Paul Klee in Bern. Der Nachmittag wurde mit einem Welcome Speech von Alexander Hermann, Partner und CEO, eröffnet, gefolgt von der sehr gut angekommenen Keynote «Künstliche Intelligenz, echte Sicherheit», mit der Sven Vetsch, Partner und CTO, ins übergeordnete Thema einführte. Danach folgte eine Panel Discussion mit Sandra Känzig, Group CISO der Helvetia Baloise Group, Christian Riesen, CISO des Bundesamts für Umwelt, und Dominique Meier, Partner und Head of Customer Success bei Redguard sowie ein On-Stage-Interview mit Christian Brullo, dem Informationssicherheitsverantwortlichen der Rega.
Für viele der Gäste hat die Keynote noch einmal verdeutlicht, wie schnell die Entwicklung im Bereich AI und Security voranschreitet und welche kurzen Reaktionszeiten mittlerweile noch bleiben, um Schwachstellen zu beheben und Vorfälle einzudämmen.
Schneller, skalierbarer mit höherer Breach-Wahrscheinlichkeit
Die durchschnittliche Zeit zwischen dem Bekanntwerden einer Schwachstelle und der Erstellung eines Exploits sowie Absuchen des Internets nach verwundbaren Systemen, die Time-to-exploit (TTE), reduziert sich auf unter eine Stunde. Dadurch werden an das Patch Management ganz neue Anforderungen gestellt.
Die Art der Angriffe ist nicht anders aufgrund von KI. Sie erfolgen jetzt nur schneller und skalierbarer. Dies liegt vor allem am Einsatz autonomer KI-Agenten, welche die Kosten von vorab ca. 15’000 Franken auf ca. 90 Franken senken. Durch diese drastische Kostenreduktion wird rein wirtschaftlich betrachtet jedes Unternehmen zu einem lukrativen Ziel.
Da sie so gut angekommen ist, hier die komplette Keynote von Sven.
Vorbereitung auf den Notfall und Grundhygiene in der Cyber Security
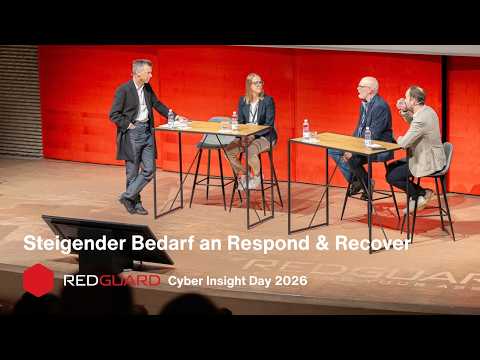
Redguard sieht in den Bereichen Respond und Recover eine verstärkte Nachfrage, da die Wahrscheinlichkeit eines Breaches gestiegen ist und die Unternehmen auf den Ernstfall vorbereitet sein wollen.
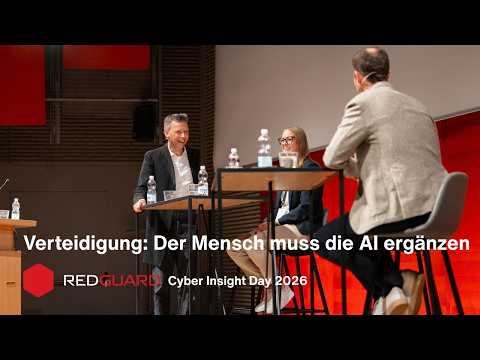
«Für den Notfall will gut geplant sein», bringt es Moderator Christian Folini während der Panel Discussion auf den Punkt, als Sandra Känzig von regelmässigen Übungen der Helvetia Baloise berichtet und Christian Riesen vom BAFU von seiner Erfahrung mit (meist unkritischen) Incidents. Dominique Meier, Partner und Head of Customer Success, unterstreicht ebenfalls, wie essenziell Resilience-Fähigkeiten sind, betont aber auch, dass zusätzlich eine solide Grundhygiene als Basis vorhanden sein muss. Hierbei geht es unter anderem um die Kenntnis der eigenen Assets, den Einsatz von MFA und weitere grundlegende Sicherheitsmassnahmen.
Die Rega teilte Herausforderungen und Erfolge
Für eine gute Portion Realität sorgt auch Christian Brullo von der Rega: In seiner Diskussion mit dem Moderator ging es vor allem um das Thema Security Awareness. Christian Brullo spricht über die Herausforderung, wie Cyber-Sicherheit und schnelles Handeln auch im medizinischen Notfall und in Extremsituationen vereinbar sein müssen. Das Beispiel eines Arztes mit einem dringend zu versorgenden Patienten bei minus 30 Grad auf dem Titlis, der eine Sicherheitseingabe am Smartphone machen muss, bleibt sicher besonders vielen Zuschauern im Gedächtnis. Die authentischen Einblicke wurden vom Publikum sehr geschätzt und auch am Apéro nochmals aufgegriffen.
Mehr spannende Insights dazu, wie wir die Rega seit Jahren mit einer massgeschneiderten Awareness Kampagne und Social-Engineering-Angriffen unterstützen, lesen Sie in der gemeinsamen Success Story. Ergänzend dazu erstreckt sich unsere Kooperation mit dem Unternehmen auf weitere wesentliche Themenfelder: Neben der aktiven Unterstützung im Bereich Incident Response und der Durchführung realistischer Simulationen begleiten wir die Rega bei der Erfüllung und Verankerung des IKT-Minimalstandards.

Alexander Hermann, Partner & CEO der Redguard begrüsst die Gäste.

Sven Vetsch, Partner und CTO der Redguard während seiner Keynote «Künstliche Intelligenz, echte Sicherheit»

Ein Blick ins Publikum während des Bühnenprogramms
«Business as Usual oder doch nicht?» Im Panel diskutieren Sandra Känzig, Group CISO der Helvetia Baloise, Christian Riesen, CISO des Bundesamt für Umwelt (BAFU) und Dominique Meier, Partner & Head of Customer Success der Redguard, moderiert von Christian Folini von netnea.

Christian Brullo, Informationssicherheitsbeauftragter der Rega, spricht offen über Herausforderungen.

Andreas Pfefferle, Team Lead und Lead Security Tester, während eines Gespräches am Informationsstand über Simulation.

Am Security Awareness-Stand lernten die Gäste das Schlösser-Knacken.

Während des Apéro Riche ergaben sich natürliche Gespräche und die Möglichkeit, sich zu vernetzen.
Praxis-Insights und themenspezifischer Austausch an Informationsständen
Vor der Veranstaltung und während des Apéros bot sich für Interessierte die Möglichkeit, die für sie wichtigen Themen gezielt zu diskutieren. An themenspezifischen Informationsständen diskutierten die Vertreter mehrerer Unternehmen untereinander und mit den Redguard-Spezialisten über aktuelle Herausforderungen, unterschiedliche Lösungsansätze und Praxis-Insights.
Das waren die Highlights für unsere Gäste vor Ort:
- KI sicher & kontrolliert nutzen: An unserem AI-Security-Stand erfuhren die Besucher, wie sich der unkontrollierte Wildwuchs von KI-Tools stoppen lässt (AI Governance). Zudem gab es praxisnahe Tipps, wie KI- und Chat-Systeme verlässlich geprüft werden, um peinliche Sicherheitslücken und Reputationsschäden zu vermeiden (GenAI Red Teaming).
- Ernstfall unter Reallabor-Bedingungen: Bei der in ein Retro Game verpackten Simulation des Incident Response Teams erlebten die Gäste hautnah und interaktiv, wie extrem kurz das Zeitfenster für eine erfolgreiche Reaktion im Krisenfall tatsächlich ist.
- Krisenfestigkeit spielerisch testen: Am Tabletop-Exercise-Stand (TTX) verknüpften wir knackige Security-Challenges mit echten Gewinnen – ideal, um das eigene Wissen zum Notfallmanagement direkt vor Ort auf die Probe zu stellen.
- Sicherheit haptisch begreifen: Der Dauerbrenner Security Awareness zeigte ganz praktisch, wie Angreifer vorgehen und wo moderne Awareness-Konzepte ansetzen müssen. Beim angeleiteten Türen- und Schlösser-Knacken und Handschellen-Öffnen entwickelten die Teilnehmer ein völlig neues Bewusstsein für physische Barrieren.
- Erkennung & Abwehr auf dem Prüfstand: Am Simulation-Stand entdeckten die Besucher, wie sie mit Initial Access as a Service ihre eigenen Detektions- und Reaktionsfähigkeiten objektiv testen können. Ergänzend dazu zeigte unsere Tochterfirma FusionOne, wie ein modernes Security Operations Center (SOCaaS) Unternehmen rund um die Uhr schützt.
Wertvoller Austausch untereinander
Gäste aus unterschiedlichen Branchen haben am Cyber Security Insight Day teilgenommen und diesen Anlass mit ihrer Perspektive bereichert. Dass der authentische Austausch sehr geschätzt wurde, hat sich auch im sehr positiven Feedback widergespiegelt. Wir sind sehr dankbar für den gelungenen Anlass und die grosse Begeisterung der Teilnehmenden.
Auch abseits von Events stehen wir Ihnen mit Rat und Tat zur Seite – Kontaktieren Sie uns gerne jederzeit. Wer sich im Schlösserknacken üben will, kann dieses das nächste Mal auf unserem Stand auf den Swiss Cyber Security Days machen.
< zurück